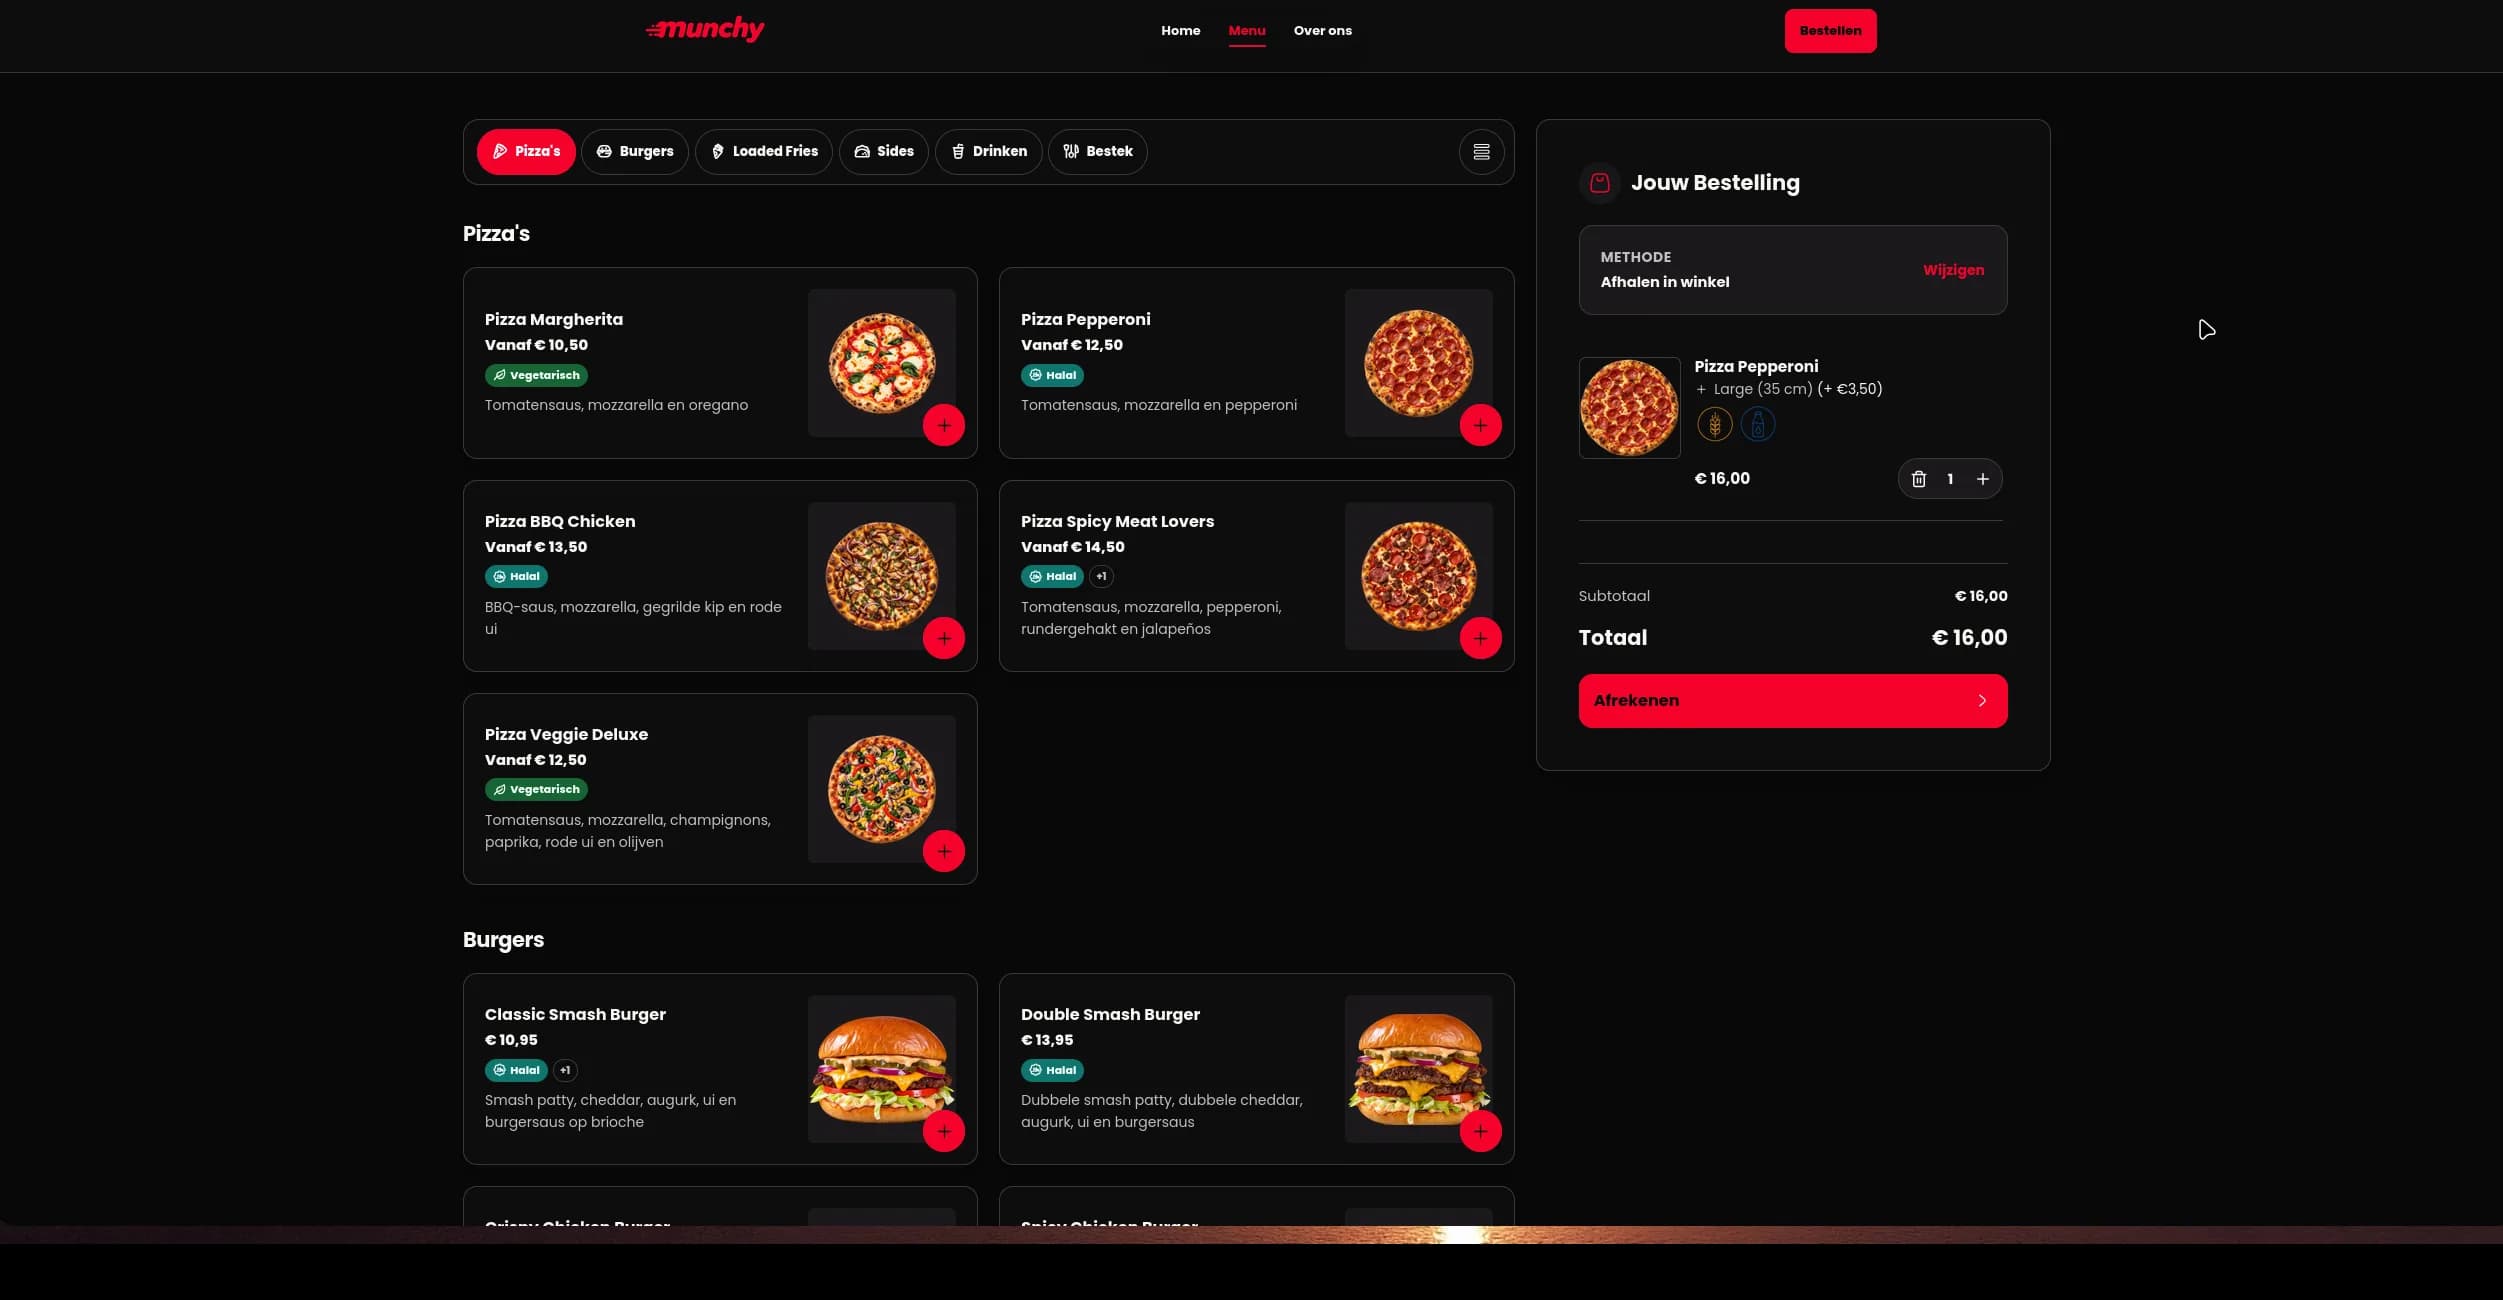
Omniwa Digital ontwikkelt digitale producten en webapplicaties voor haar klanten. Voor een van haar nieuwe applicaties werd Gract gevraagd een onafhankelijke penetratietest uit te voeren op zowel de webapplicatie als de bijbehorende WebSocket-omgeving. De test werd uitgevoerd vanuit een black-boxperspectief, zonder toegang tot broncode, interne documentatie of inloggegevens.
De Uitdaging
Een nieuwe applicatie kan functioneel volledig naar behoren werken en toch kwetsbaarheden bevatten die pas zichtbaar worden wanneer iemand bewust probeert de aannames van het systeem te doorbreken. De centrale vraag was daarom niet alleen of de applicatie werkte, maar hoe deze zich zou gedragen vanuit het perspectief van een externe aanvaller. Kon de applicatielogica worden misbruikt? Bleven beveiligingsmaatregelen effectief bij herhaalde of gemanipuleerde verzoeken? En kon publiek beschikbare informatie meer over de achterliggende infrastructuur prijsgeven dan gewenst?
De Aanpak
We voerden een black-boxpenetratietest uit op basis van PTES en OWASP-richtlijnen, waarbij reconnaissance, threat modelling, vulnerability analysis en gecontroleerde exploitation werden gecombineerd. Naast het testen van de applicatie zelf voerden we OSINT-onderzoek uit om vast te stellen welke informatie over de omgeving via openbare bronnen beschikbaar was. Zo konden we zowel technische kwetsbaarheden als de effectiviteit van de aanwezige beveiligingsmaatregelen beoordelen.
Het Resultaat
De test leverde vijf bevindingen op: één Matig, twee Laag en twee Informatief. Er werden geen Hoge of Kritieke kwetsbaarheden vastgesteld. De belangrijkste bevinding betrof session-based rate limiting bij het invoeren van kortingscodes, die kon worden omzeild door een nieuwe sessie aan te maken en vervolgens verder te gaan. Daarnaast werden onder meer verouderde TLS-versies, ontbrekende HTTP-beveiligingsheaders, inactieve DNSSEC en via OSINT gedeeltelijk herleidbare infrastructuur vastgesteld. Omniwa Digital ontving concrete aanbevelingen voor het verhelpen van de bevindingen, met het advies om daarna een re-audit uit te voeren.
Bekijk het volledige rapport
Met toestemming van Omniwa Digital is het volledige pentestrapport openbaar beschikbaar.